2026-11-21 17:59:13 admin
数字货币一币多花到底怎么回事?双花攻击原理、案例和避坑指南
我审计了上百个数字货币项目数字货币一币多花,一币多花是最让我头疼的安全漏洞之一。说白了,就是一枚币被用了两次甚至多次,链上账本和实际交易对不上,用户的钱就这么凭空蒸发了。
一币多花和传统双花不同。双花是同一笔交易被广播两次,一币多花更隐蔽——攻击者把一枚币同时发到两个不同地址,利用区块确认前的时间窗口,让两个收款方都以为交易成功了。等区块打包时,节点发现冲突,一笔作废,另一笔生效数字货币一币多花到底怎么回事?双花攻击原理、案例和避坑指南,但中间的时间差足够让商家发货、平台放款了。
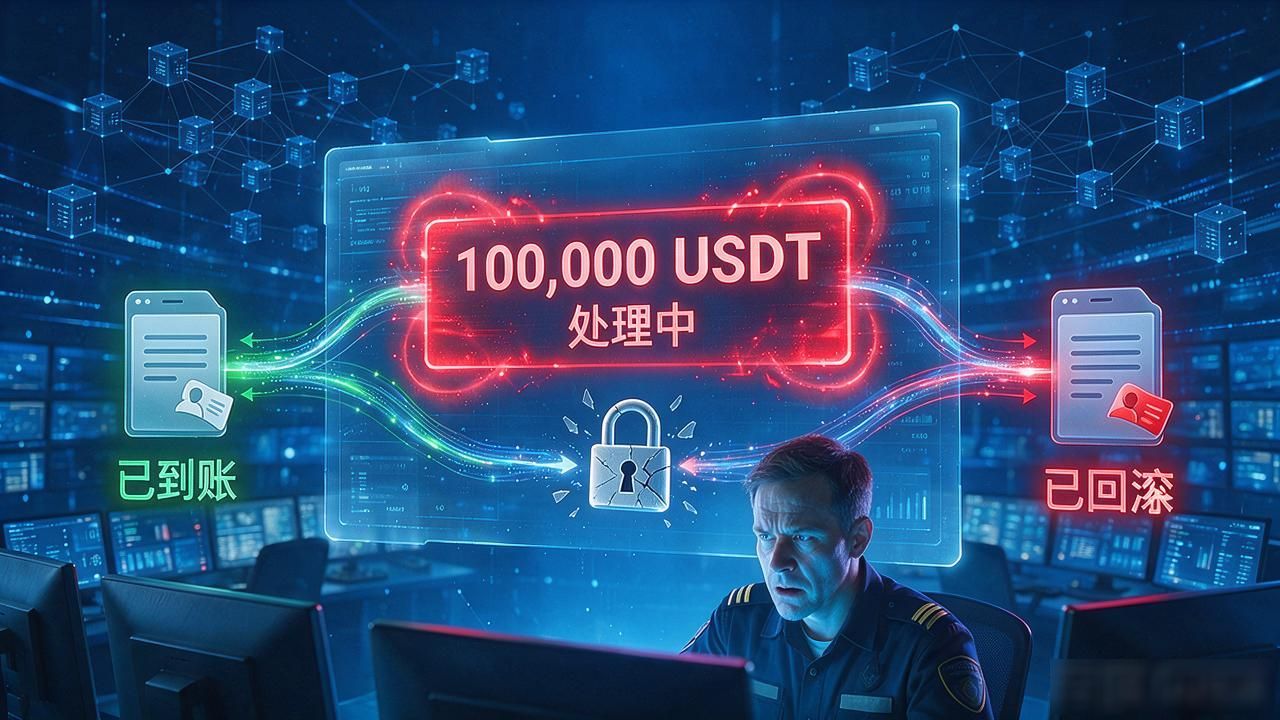
我经手过一起真实案例。某加密货币交易所的提币通道被利用,攻击者在一笔10万USDT的提币交易确认前,同时向两个账户发起转账。平台风控只校验了余额,没做交易锁,两笔都显示"处理中"。区块出块后一笔回滚,另一笔已到账,平台硬亏了5万。
防护的核心在于不可篡改的共识层校验。每个节点打包交易前,必须检查这笔UTXO是否已被其他待确认交易占用。链下场景更棘手,中心化平台得靠数据库做原子性锁定,确保同一笔币在同一时刻只能被一笔交易引用,重复请求直接拒绝。
你手里那些还没上主网的币,有没有可能遭遇一币多花?如果让你设计一套防双花机制,你会怎么取舍速度和安全性?
原文链接:https://www.bjsfxh.com/dvsd/1306.html
本文版权:如无特别标注,本站文章均为原创。